CS2s VAC-Live-Match-Abbruch-Exploit: Was passierte und wie Valve es behob
Ein Feature, das speziell gebaut wurde, um Spieler vor Cheatern zu schützen, wurde kurzzeitig zu etwas, das Spieler gegeneinander einsetzen konnten. Ein gemeldeter CS2-Exploit ließ jemanden seinen eigenen gebannten Status vortäuschen und ein ganzes Match auf Befehl abbrechen. Hier ist, was der Bug tatsächlich tat, und warum die erste Welle der Berichterstattung darüber ein wichtiges Detail verdrehte.
Anti-Cheat-Systeme existieren, um schlechte Akteure zu fangen, was es besonders frustrierend macht, wenn ein Fehler in genau diesem System zu einem Werkzeug wird, das schlechte Akteure stattdessen gegen alle anderen richten können.
Was VAC Live eigentlich tun soll
VAC Live ist der Teil von Valves Anti-Cheat-Stack, gebaut um einen Cheater mitten im Match zu fangen und das Spiel sofort zu beenden, speziell damit legitime Spieler sich nicht durch ein Match quälen müssen, das sie keine echte Chance haben zu gewinnen, oder dafür kompetitives Rating verlieren. Es sitzt neben den anderen Verteidigungsschichten von Valve, signaturbasierter Erkennung, Verhaltensanalyse durch VACnet, Trust-Factor-basierter Account-Historie, und serverseitigen Validierungs-Checks, von denen jede ein anderes Stück des gesamten Anti-Cheat-Bilds abdeckt. VAC Lives spezifische Aufgabe ist Echtzeit-Intervention, sobald ein Cheating-Vorfall während eines laufenden Spiels tatsächlich erkannt wird.
Was der gemeldete Exploit tatsächlich tat
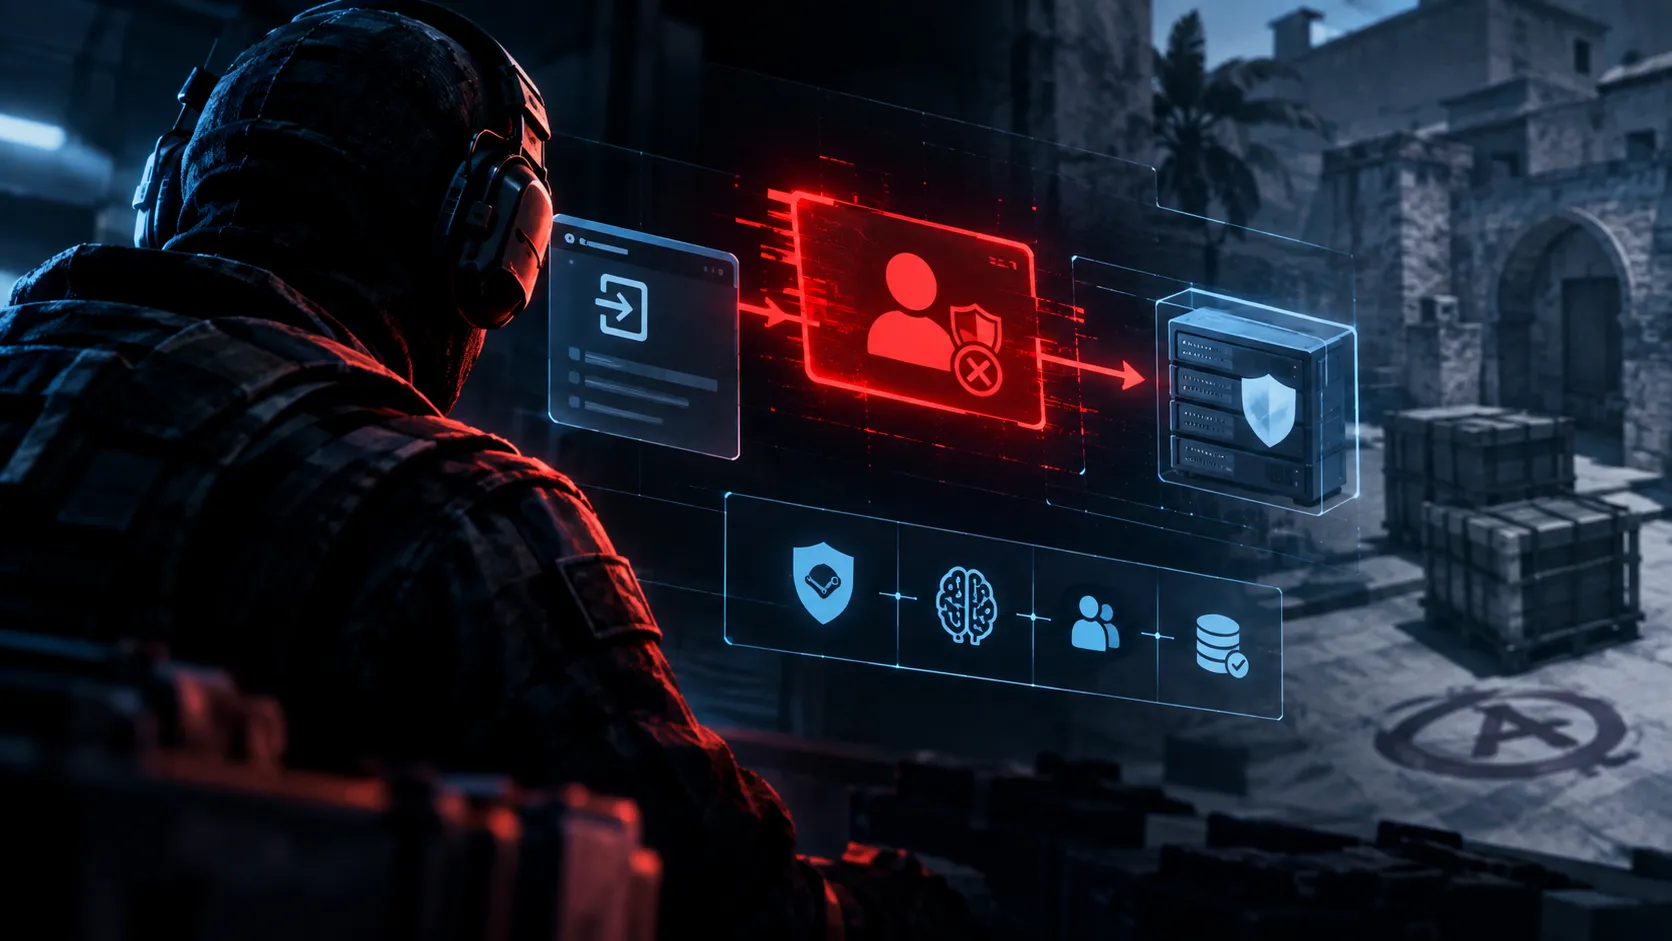
Anfang September 2026 meldete ein Sicherheitsforscher eine Schwachstelle, die es einem Spieler erlaubte, den eigenen Account-Status so zu fälschen, dass es so aussah, als wäre er gerade VAC-gebannt worden, obwohl kein echter Bann stattgefunden hatte. Sobald dieser gefälschte Status das System erreichte, behandelte VAC Live ihn als echten Anti-Cheat-Vorfall und brach das Match automatisch als Reaktion darauf ab, genau wie es designed ist zu tun, wenn mitten im Spiel tatsächlich ein echter Bann passiert. Berichte deuteten darauf hin, dass die Effekte nicht beim Beenden des Matches aufhörten. Andere Spieler in diesem selben Match liefen angeblich Gefahr, als Nebeneffekt des falschen Auslösers mit einem kompetitiven Matchmaking-Cooldown belegt zu werden, was bedeutet, dass die Störung Leute treffen konnte, die überhaupt nichts damit zu tun hatten, sie auszulösen.
Klarstellung, wie der Bug tatsächlich funktionierte
Ein ziemlicher Teil der frühesten Berichterstattung über dieses Problem beschrieb es ungenau und rahmte es so ein, als würden VAC-gebannte Spieler irgendwie auf VAC-gesicherte Server schleichen, auf die sie nie hätten zugreifen können sollen. Diese Beschreibung übertrieb, was tatsächlich passierte. Gebannte Accounts infiltrierten nicht wirklich gesicherte Matches. Der echte Mechanismus war enger gefasst und in gewissem Sinne banaler. Es lief auf eine serverseitige Validierungslücke hinaus, bei der das System einen manipulierten Disconnect-Grund-Wert vom Client akzeptierte, ohne unabhängig zu überprüfen, ob er korrekt war. Dem Server eine gefälschte Version dieses Werts zu füttern, reichte offenbar aus, um VAC Live glauben zu lassen, es sei ein echter bannbezogener Vorfall aufgetreten, was den automatischen Abbruch auslöste, ohne dass dahinter tatsächlich ein echter Bann existierte.
Warum das ein anderes Problem ist als der frühere VACnet-Bypass
Es lohnt sich, hier konkret zu sein, da sich dieser Exploit leicht mit einem separaten, früheren Problem verwechseln lässt. Schon im Juli 2026 patchte Valve eine andere Schwachstelle, die es Cheatern erlaubte, komplett zu vermeiden, von VACnet verarbeitet zu werden, was bedeutete, dass ihre Gameplay-Daten erst gar nicht vom maschinellen Lernsystem zur Erkennung gescannt wurden. Dieser frühere Fix drehte sich darum, Erkennungsabdeckung wiederherzustellen, die Cheat-Entwickler umgangen hatten. Dieser September-Exploit ist ein komplett anderes Tier, ein serverseitiger Validierungsfehler, der jemandem erlaubte, ein gefälschtes Bann-Signal zu fabrizieren, statt echtes Scannen zu umgehen. Beide Probleme berühren das breitere VAC-Live- und VACnet-System, aber es sind separate Bugs mit separaten Grundursachen, und sie als dasselbe Problem zu behandeln, verpasst, was in jedem Fall tatsächlich schiefging.
Wo der Fix aktuell steht
Der Exploit wurde kurz nach seiner Entdeckung direkt an Valve gemeldet, und die zugrunde liegende Ursache, ein Server, der clientseitig gemeldete Daten vertraut, die er unabhängig hätte validieren sollen, ist die Art von Problem, die Valve historisch relativ schnell patchen konnte, sobald sie klar verstanden war. Konsistent damit, wie Valve ähnliche Situationen zuvor gehandhabt hat, ist eine offizielle Bestätigung eines spezifischen Fixes in öffentlichen Patch Notes nicht garantiert, selbst nachdem das Problem gelöst wurde, da Valves Changelogs eine Geschichte darin haben, sicherheitsbezogene Bugs still zu beheben, statt sie explizit zu benennen. Der zuverlässigste Weg, herauszufinden, ob dieser spezifische Exploit tatsächlich geschlossen wurde, ist unabhängiges Community-Testing nach einem Patch, statt auf eine explizite Anerkennung zu warten, die vielleicht nie kommt.
Was dieses Muster immer wieder zeigt
Ein Sicherheitsfeature, das gegen genau die Spieler gewendet werden kann, die es schützen soll, ist eine wirklich raffinierte Art von Bug, gerade weil es Vertrauen zur Waffe macht, statt nur Erkennung zu umgehen. Es ist auch eine Erinnerung daran, dass viel von der Anti-Cheat-Architektur davon abhängt, dass Systeme Daten vom Client von vornherein vertrauen, und genau dieses Vertrauen ist der Punkt, an dem solche Exploits tendenziell auftauchen, egal ob das Endziel ist, komplett an der Erkennung vorbeizuschleichen oder ein gefälschtes Signal zu fabrizieren, um eine Reaktion auszulösen, die nie wirklich gerechtfertigt war.
Teste eine Art von Vertrauen, das sich nicht fälschen lässt
Genau herauszufinden, was ein System tatsächlich tut, statt die erste plausibel klingende Erklärung zu akzeptieren, ist eine eigene Art von Fähigkeit, und genau der Instinkt, den die Mini-Games auf CS Guess belohnen sollen, mit Tests deines Wissens über die Preise, Rarity, und Geschichte dieses Spiels, plus kostenlosen Perks fürs gute Spielen.
Schau bei CS Guess vorbei und sieh, wie scharf dein eigenes Gespür für dieses Spiel wirklich ist.