CS2'nin VAC Live Maç İptali İstismarı: Ne Oldu ve Valve Nasıl Düzeltti
Özellikle oyuncuları hilecilerden korumak için tasarlanmış bir özellik, kısa süreliğine oyuncuların birbirlerine karşı kullanabilecekleri bir şeye dönüştü. Bildirilen bir CS2 istismarı, birinin kendi yasaklı durumunu taklit etmesine ve komut üzerine tüm bir maçı iptal etmesine izin veriyordu. İşte hatanın gerçekte ne yaptığı, ve bunu anlatan ilk haber dalgasının önemli bir detayı neden ters çevirdiği.
Anti-hile sistemleri kötü niyetli kişileri yakalamak için var, ki bu aynı sistemdeki bir kusurun kötü niyetli kişilerin bunun yerine herkese karşı yöneltebileceği bir araca dönüşmesini özellikle sinir bozucu kılıyor.
VAC Live Gerçekte Ne Yapması Gerekiyor
VAC Live, Valve'ın anti-hile yığınının, bir hilekarı maç ortasında yakalamak ve oyunu hemen bitirmek için inşa edilmiş kısmı, özellikle meşru oyuncuların kazanma şansları olmayan bir maçı sonuna kadar oturmak ya da bu yüzden rekabetçi rating kaybetmek zorunda kalmaması için. Valve'ın diğer savunma katmanlarının yanında duruyor, imza tabanlı tespit, VACnet aracılığıyla davranışsal analiz, Trust Factor tabanlı hesap geçmişi, ve sunucu tarafı doğrulama kontrolleri, her biri genel anti-hile tablosunun farklı bir parçasını kapsıyor. VAC Live'ın özel görevi, canlı bir oyun sırasında bir hile olayı gerçekten tespit edildiğinde gerçek zamanlı müdahale.
Bildirilen İstismar Gerçekte Ne Yapıyordu
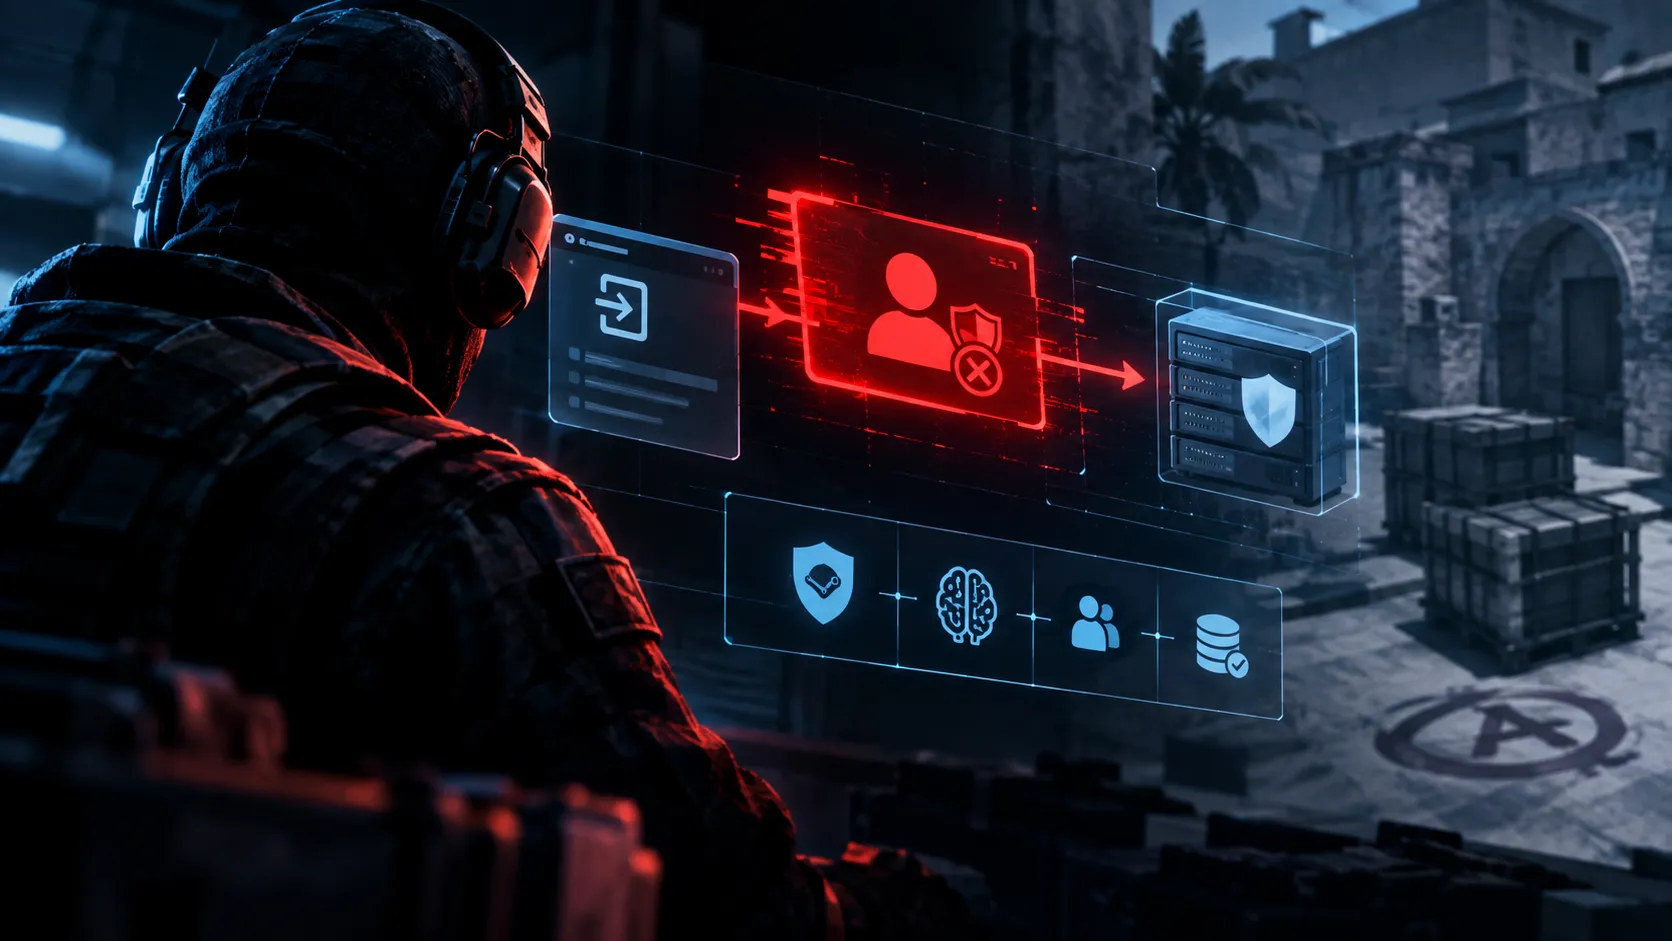
2026 Eylül başında, bir güvenlik araştırmacısı, gerçek bir yasak gerçekleşmemiş olsa bile bir oyuncunun kendi hesap durumunu az önce VAC tarafından yasaklanmış gibi görünecek şekilde taklit etmesine izin veren bir güvenlik açığı bildirdi. Bu sahte durum sisteme ulaştığında, VAC Live bunu gerçek bir anti-hile olayı olarak ele alıyor ve oyun ortasında gerçek bir yasak gerçekten gerçekleştiğinde yapmak üzere tasarlandığı gibi tam olarak, buna yanıt olarak maçı otomatik olarak iptal ediyordu. Raporlar etkilerin maçı bitirmekle sınırlı kalmadığını gösteriyordu. Aynı maçtaki diğer oyuncuların, yanlış tetiklemenin bir yan etkisi olarak rekabetçi eşleştirme bekleme süresiyle karşılaşma riski taşıdığı bildirildi, bu da bozulmanın onu tetiklemekle hiçbir ilgisi olmayan insanları etkileyebileceği anlamına geliyordu.
Hatanın Gerçekte Nasıl Çalıştığını Netleştirmek
Bu sorunun en erken haberlerinin önemli bir kısmı bunu yanlış tanımladı, VAC tarafından yasaklanmış oyuncuların bir şekilde hiç erişebilmemeleri gereken VAC korumalı sunuculara sızdığı şeklinde çerçeveledi. Bu açıklama gerçekte olanı abarttı. Yasaklı hesaplar korumalı maçlara gerçekten sızmıyordu. Gerçek mekanizma daha dar ve bir anlamda daha sıradandı. Bir sunucu tarafı doğrulama boşluğuna iniyordu, sistemin istemciden gelen manipüle edilmiş bir bağlantı kesme nedeni değerini bağımsız olarak doğrulamadan kabul ettiği bir boşluk. Sunucuya bu değerin sahte bir versiyonunu beslemek, görünüşe göre VAC Live'ı gerçek bir yasakla ilgili olayın meydana geldiğine inandırmaya yetiyordu, arkasında gerçek bir yasak olmadan otomatik iptali tetikliyordu.
Bunun Önceki VACnet Atlatmasından Neden Farklı Bir Sorun Olduğu
Burada spesifik olmaya değer, çünkü bu istismarı ayrı, daha önceki bir sorunla karıştırmak kolay. 2026 Temmuz'unda geriye dönüp bakarsak, Valve hilekarların VACnet tarafından işlenmekten tamamen kaçınmasına izin veren farklı bir güvenlik açığını yamaladı, ki bu oynanış verilerinin ilk etapta makine öğrenimi tespit sistemi tarafından hiç taranmadığı anlamına geliyordu. O önceki düzeltme, hile geliştiricilerinin etrafından dolaşmanın bir yolunu bulduğu tespit kapsamını geri yüklemekle ilgiliydi. Bu Eylül istismarı tamamen farklı bir canavar, gerçek taramadan kaçınmak yerine birinin sahte bir yasak sinyali üretmesine izin veren bir sunucu doğrulama kusuru. Her iki sorun da daha geniş VAC Live ve VACnet sistemine değiniyor, ama bunlar ayrı kök nedenlere sahip ayrı hatalar, ve bunları aynı sorun olarak ele almak her bir durumda gerçekte neyin yanlış gittiğini kaçırıyor.
Düzeltmenin Şu Anda Nerede Durduğu
İstismar, keşfedilmesinden kısa süre sonra doğrudan Valve'a bildirildi, ve altta yatan neden, bir sunucunun bağımsız olarak doğrulaması gereken istemci tarafından bildirilen verilere güvenmesi, Valve'ın tarihsel olarak net bir şekilde anlaşıldığında nispeten hızlı yamayabildiği türden bir sorun. Valve'ın benzer durumları daha önce nasıl ele aldığıyla tutarlı olarak, belirli bir düzeltmenin kamuya açık yama notlarındaki resmi onayı, sorun çözüldükten sonra bile garanti değil, çünkü Valve'ın değişiklik günlükleri güvenlikle ilgili hataları açıkça belirtmek yerine sessizce ele alma geçmişine sahip. Bu belirli istismarın gerçekten kapatılıp kapatılmadığını bilmenin en güvenilir yolu, asla gelmeyebilecek açık bir kabulü beklemek yerine, bir yamadan sonra bağımsız topluluk testi.
Bu Örüntünün Sürekli Ortaya Koyduğu Şey
Korumayı amaçladığı oyuncuların kendilerine karşı çevrilebilen bir güvenlik özelliği, gerçekten keskin bir hata türü, tam olarak sadece tespitten kaçınmak yerine güveni silaha dönüştürdüğü için. Aynı zamanda anti-hile mimarisinin büyük bir kısmının sistemlerin ilk etapta istemciden gelen verilere güvenmesine bağlı olduğunun bir hatırlatıcısı, ve nihai amaç tamamen tespitin yanından sıyrılmak mı yoksa asla gerçekten gerekçelendirilmemiş bir tepkiyi tetiklemek için sahte bir sinyal üretmek mi olursa olsun, bu tür istismarların ortaya çıkma eğiliminde olduğu yer tam olarak bu güven.
Taklit Edilemeyecek Bir Güven Türünü Test Edin
Makul görünen ilk açıklamayı kabul etmek yerine bir sistemin gerçekte ne yaptığını tam olarak anlamak, kendi başına bir tür beceri, ve CS Guess'teki mini oyunların ödüllendirmek için tam olarak yapıldığı içgüdü bu, bu oyunun fiyatları, nadirliği, ve tarihi konusundaki bilginizi test ediyor, iyi oynadığınız için ücretsiz avantajlarla.
CS Guess'e uğrayın ve bu oyun konusundaki kendi okumanızın gerçekte ne kadar keskin olduğunu görün.